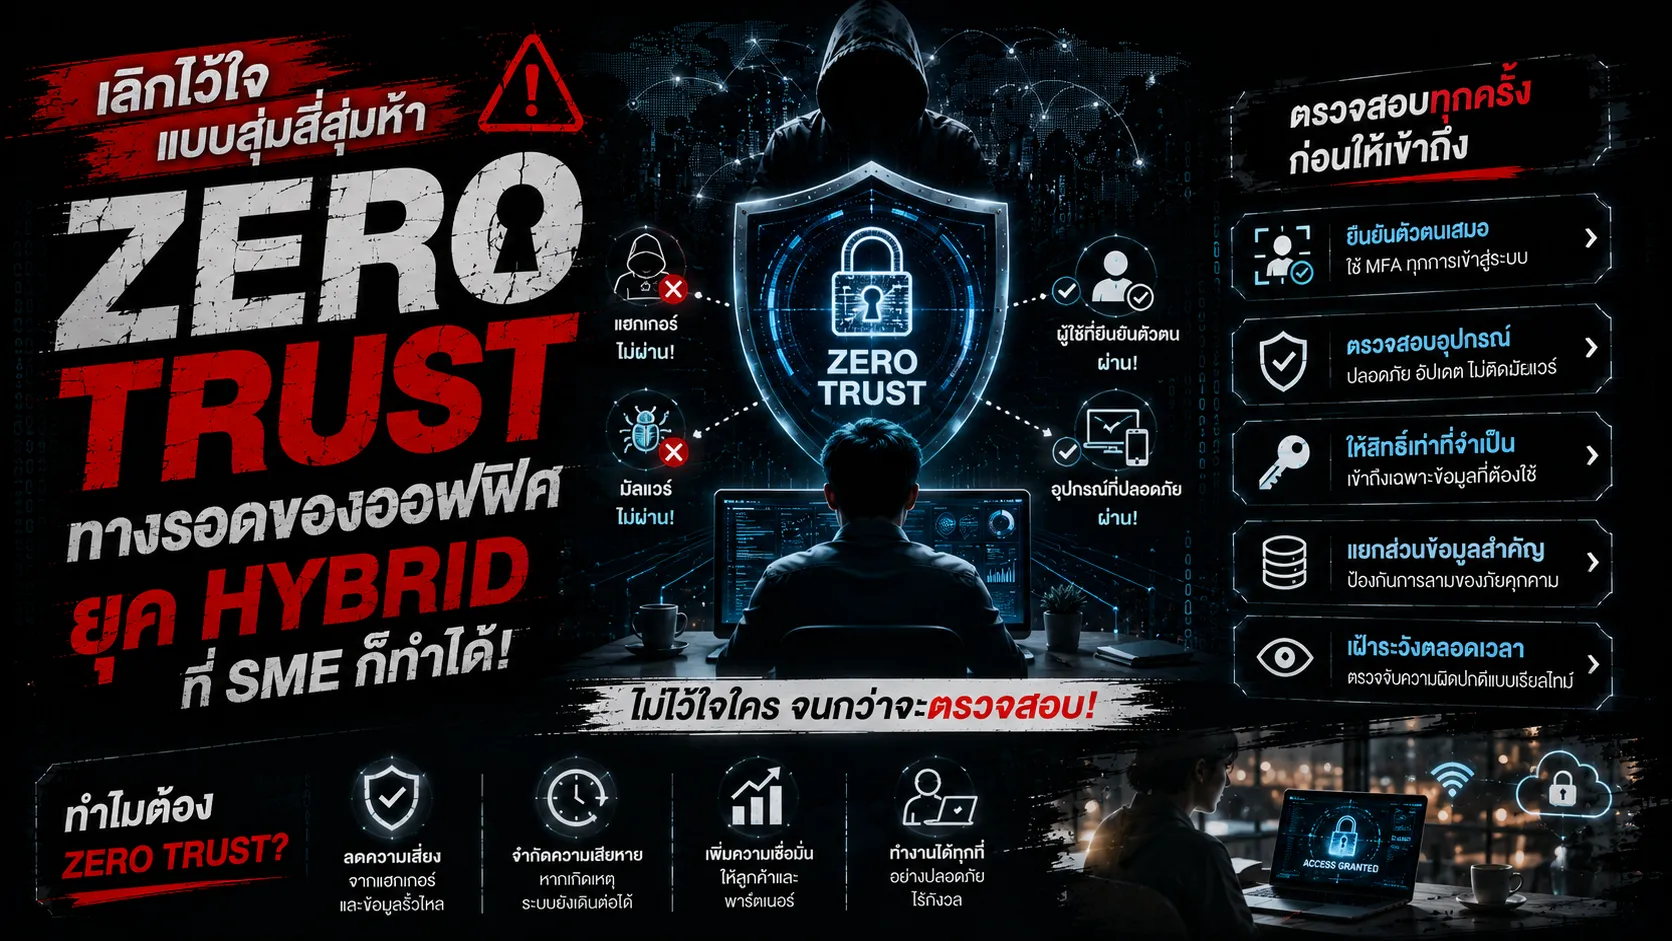
ยอมรับเลยว่ายุคนี้การเข้าออฟฟิศทุกวันมันเอาท์ไปแล้ว เพราะการทำงานแบบ Hybrid หรือ Work from Anywhere มันกลายเป็นไลฟ์สไตล์หลักของพวกเราไปแล้ว แต่รู้ไหมว่าความสะดวกสบายที่พนักงานไปนั่งทำงานตามร้านกาแฟ หรือต่อ Wi-Fi ที่บ้านเพื่อเข้าเซิร์ฟเวอร์บริษัท มันกำลังสร้างรอยร้าวขนาดใหญ่ในระบบความปลอดภัยที่เรามองไม่เห็น ในอดีตเราอาจจะเชื่อว่า “แค่มีรหัสผ่านและอยู่ในวง Wi-Fi บริษัทก็ปลอดภัยแล้ว” แต่ในสมรภูมิไซเบอร์ปี 2026 ความเชื่อแบบนั้นคือความประมาทขั้นสุด เพราะถ้าแฮกเกอร์ขโมยรหัสใครได้สักคนเดียว เขาก็จะเหมือนได้ตั๋ว VIP เดินเข้าออกได้ทุกห้องในบริษัทเราทันที นี่คือเหตุผลที่แนวคิด Zero Trust หรือการ “ไม่ไว้ใจใครเลยจนกว่าจะตรวจสอบ” กลายเป็นมาตรฐานใหม่ที่ทุกคนต้องเริ่มทำ
หลายคนพอได้ยินชื่อ Zero Trust อาจจะคิดว่าเป็นเรื่องของบริษัทใหญ่ระดับโลกที่มีงบไอทีหลักล้านหรือเปล่า? จริงๆ แล้วไม่ใช่เลย สำหรับ SME หรือ Startup แนวคิดนี้คือการ “เปลี่ยนวิธีคิด” มากกว่าการซื้อซอฟต์แวร์แพงๆ มาลง เริ่มง่ายๆ จากการทำ Identity Access Management (IAM) หรือการจัดการสิทธิ์คนเข้าใช้งานนั่นเอง ลองนึกภาพว่าออฟฟิศเราคือคอนโดหรู การมีแค่กุญแจหน้าประตูบานเดียวมันไม่พอ Zero Trust คือการที่เราต้องเช็คคีย์การ์ดทุกครั้งที่จะเข้าลิฟต์ เข้าห้องฟิตเนส หรือแม้แต่จะเข้าห้องนอนตัวเอง คือต้องตรวจสอบตัวตนตลอดเวลาว่า “คุณคือใคร” และ “คุณมีสิทธิ์เข้าห้องนี้จริงไหม” แม้ว่าคุณจะเคยล็อกอินเข้ามาแล้วก็ตาม การคัดกรองแบบนี้จะช่วยให้เราจำกัดความเสียหายได้ทันทีถ้ามีคนร้ายแอบเนียนปลอมตัวเข้ามา
นอกจากเรื่องคนแล้ว อีกจุดที่ SME มักมองข้ามคือ “อุปกรณ์” พนักงานบางคนอาจจะใช้โน้ตบุ๊กส่วนตัว หรือมือถือที่ไม่ได้อัปเดตระบบปฏิบัติการมาเชื่อมต่อในวง LAN หรือ VPN ของบริษัท ซึ่งอุปกรณ์ที่ “ล็อคไม่สนิท” เหล่านี้แหละคือจุดที่แฮกเกอร์ชอบที่สุด แนวคิด Zero Trust เลยบอกเราว่า เราต้องตรวจสอบทุกอุปกรณ์ที่เข้ามาเชื่อมต่อ ไม่ว่าจะเป็นคอมพิวเตอร์ที่ตั้งอยู่ในออฟฟิศ หรือแท็บเล็ตที่นั่งเล่นอยู่ในคาเฟ่ เราต้องเช็คให้ชัวร์ว่าเครื่องนั้นไม่มีไวรัสและมีการป้องกันที่ได้มาตรฐานก่อนจะอนุญาตให้แตะต้องข้อมูลบริษัท การเข้มงวดกับอุปกรณ์ที่เข้ามาเชื่อมต่อแบบนี้ ไม่ใช่การจับผิดพนักงาน แต่มันคือการสร้างเกราะป้องกันความเสี่ยงที่อาจเกิดจากความไม่ตั้งใจ
แต่ถ้าถามว่า “ถ้าป้องกันขนาดนี้แล้วยังโดนแฮกอีกล่ะ จะทำยังไง?” การรับมือในสไตล์ Zero Trust คือการที่เราแบ่งส่วนข้อมูล (Micro-segmentation) ไว้ชัดเจน เหมือนการมีประตูกั้นระหว่างห้องต่อห้อง ถ้าห้องบัญชีถูกแฮก แฮกเกอร์ก็จะถูกขังไว้แค่ในห้องนั้น ไม่สามารถลามไปดูข้อมูลฝ่ายขายหรือฝ่ายบริหารได้ การทำแบบนี้จะช่วยให้เรา “ตัดไฟแต่ต้นลม” และรับมือกับเหตุการณ์ได้รวดเร็วโดยไม่ต้องปิดระบบทั้งบริษัทให้ธุรกิจหยุดชะงัก การมีแผนสำรองและระบบตรวจสอบที่คอยรายงานความผิดปกติแบบ Real-time จะทำให้เราเห็นทันทีว่ามี “แขกที่ไม่ได้รับเชิญ” พยายามจะไขประตูห้องไหนอยู่ เพื่อที่เราจะได้เข้าไปจัดการได้ทันท่วงที
สุดท้ายแล้วที่ Avery ITTech อยากบอกเพื่อนๆ คือ Zero Trust ไม่ได้แปลว่าเราไม่ไว้ใจเพื่อนร่วมงาน แต่มันคือการ “ไว้ใจในกระบวนการ” เพื่อปกป้องทุกคนในทีมให้ปลอดภัยที่สุด ในยุคที่กำแพงออฟฟิศไม่มีอยู่จริงแบบนี้ การมีระบบรักษาความปลอดภัยที่เคลื่อนที่ไปกับตัวเราทุกที่คือสิ่งที่ SME ยุคใหม่ขาดไม่ได้ การเริ่มปรับมาใช้ IAM ง่ายๆ หรือการตั้งกฎเช็คอุปกรณ์ก่อนเข้าวง LAN คือก้าวแรกที่สำคัญที่จะทำให้ธุรกิจของคุณเติบโตได้อย่างมั่นใจ ไม่ว่าทีมของคุณจะนั่งทำงานอยู่ที่ไหนบนโลกนี้ก็ตาม เพราะความปลอดภัยที่แท้จริงคือการที่เราไม่เปิดช่องว่างให้ใครเลยแม้แต่เสี้ยววินาทีเดียว…..เพราะเรื่องITอยู่รอบๆตัวคุณ
#AveryITTech #เรื่องITอยู่รอบๆตัวคุณ #ZeroTrust #HybridWork #CyberSecuritySME #IdentityManagement #ทำงานจากที่ไหนก็ได้ #ความปลอดภัยไซเบอร์2026