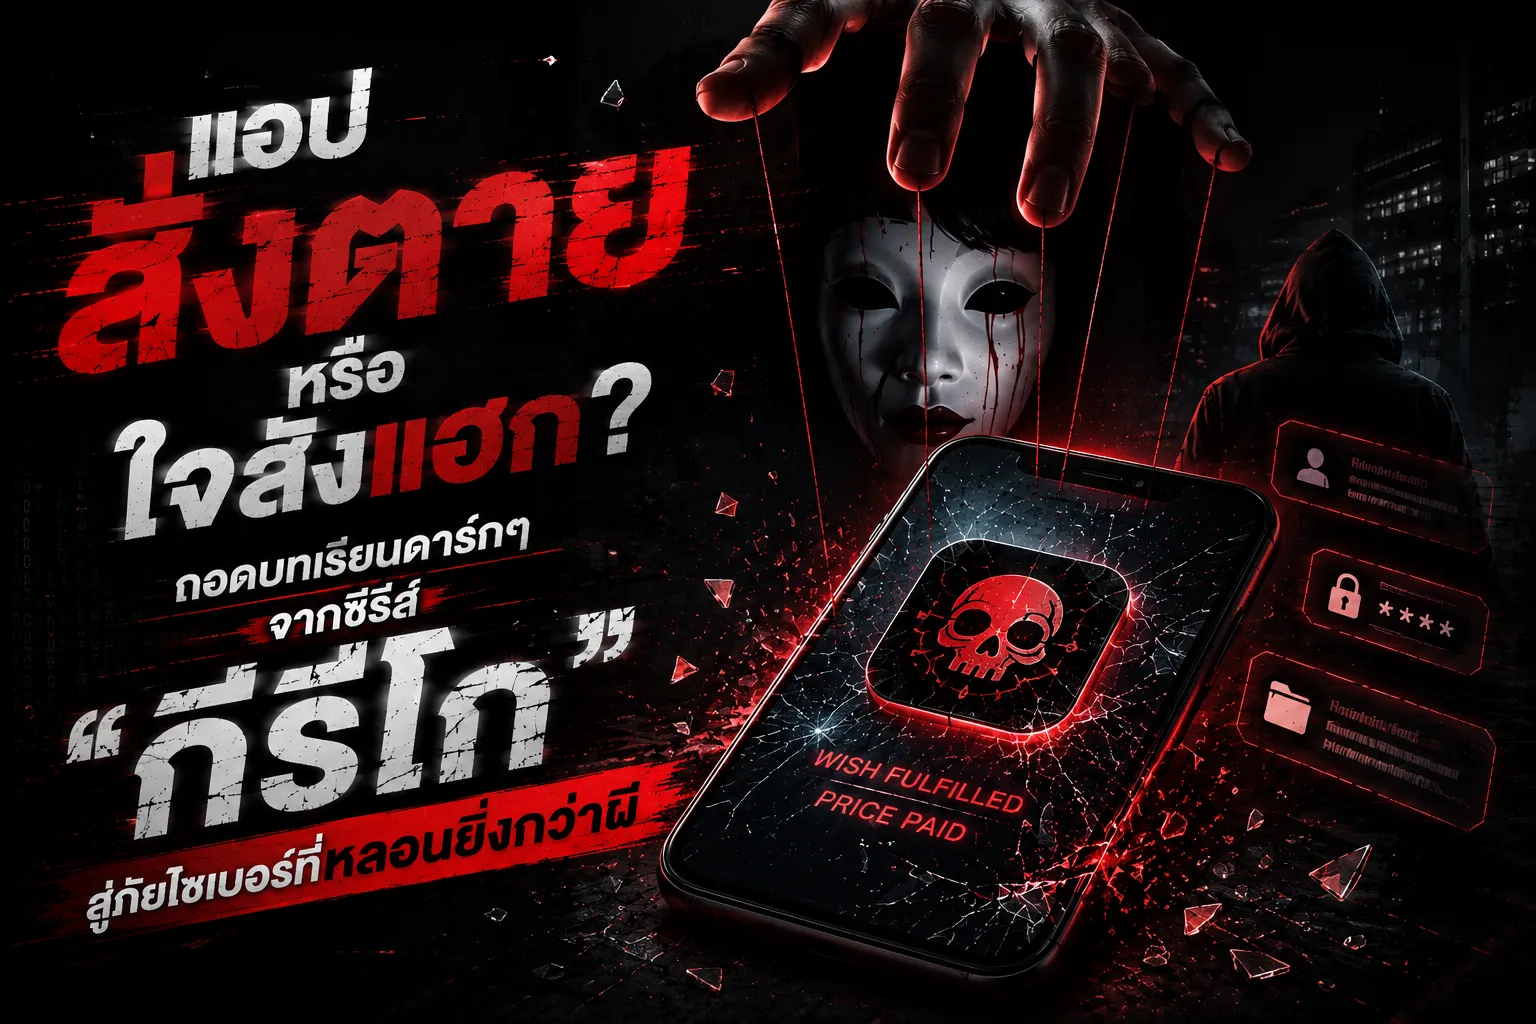
ถ้าใครได้ดูซีรีส์เกาหลีสุดระทึกอย่าง “If Wishes Could Kill” หรือชื่อไทย “กีรีโก แอปหลอนพรสั่งตาย” มาแล้ว น่าจะเข้าใจความรู้สึกที่ว่าความน่ากลัวที่แท้จริงอาจไม่ได้มาในรูปของผีที่ถือมีดไล่ล่า แต่มาในรูปแบบของ “แอปพลิเคชัน” บนมือถือที่ดูเหมือนจะบันดาลทุกความปรารถนาของเราให้เป็นจริงได้ เพียงแค่เรายอมแลกด้วยอะไรบางอย่าง ซึ่งพล็อตเรื่องนี้ถ้าเรามองลึกลงไปให้ดี มันคือการถอดรหัสพฤติกรรมมนุษย์บนโลกออนไลน์ที่สอดคล้องกับภัยคุกคามไซเบอร์ในยุคปัจจุบันได้อย่างเจ็บแสบที่สุด เพราะมันเล่นกับ “กิเลส” และ “ความลับ” ของคนเรา ซึ่งมิจฉาชีพในชีวิตจริงเองก็ใช้ช่องโหว่ทางความรู้สึกนี้แหละเป็นกุญแจสำคัญในการเจาะเข้าระบบชีวิตเรา
ในซีรีส์ กีรีโก (Girigo) ทำหน้าที่เหมือนเป็นประตูสู่ความปรารถนาที่มืดมิด แต่มันแลกมาด้วยเงื่อนไขที่ซับซ้อนและผลลัพธ์ที่คาดไม่ถึง ซึ่งถ้าเรามาวิเคราะห์ในมุมมองของความปลอดภัยทางไอที แอปหลอนนี้ไม่ต่างอะไรกับ “Malware” หรือ “Trojan” ระดับพรีเมียมเลย เพราะมันเริ่มต้นจากการ “เชิญชวน” ให้เราติดตั้งแอปที่ดูเหมือนจะมีประโยชน์มหาศาล หรือให้ผลตอบแทนที่สูงเกินจริง เหมือนเวลาที่เราไปเห็นแบนเนอร์โฆษณาในเว็บเถื่อนว่า “กดรับเงินฟรี” หรือ “ดูความลับของเพื่อนคุณได้ที่นี่” เมื่อไหร่ที่เรายอมกดติดตั้งและอนุญาตให้แอปเข้าถึงข้อมูลในเครื่อง (Permissions) นั่นแหละคือการมอบ “พร” ให้แฮกเกอร์เข้ามาจัดการชีวิตเราได้ตามใจชอบ ไม่ว่าจะเป็นการเข้าถึงไมโครโฟน กล้องถ่ายรูป หรือข้อมูลการเงินที่ซ่อนอยู่
ความน่ากลัวอีกระดับของซีรีส์คือการที่แอปเริ่ม “ควบคุม” ผู้ใช้งานผ่านข้อมูลลับที่คนคนนั้นพยายามซ่อนไว้ ซึ่งในโลกไซเบอร์นี่คือการโจมตีแบบ “Extortion” หรือการข่มขู่เรียกค่าไถ่ข้อมูลที่พบเห็นได้บ่อยมาก มิจฉาชีพมักจะเริ่มจากการแฮกเข้าไปดูรูปส่วนตัวหรือประวัติการแชทดาร์กๆ แล้วใช้สิ่งนั้นมาเป็นข้ออ้างในการสั่งให้เราทำตามที่เขาต้องการ ไม่ว่าจะเป็นการโอนเงิน หรือแม้แต่การหลอกล่อให้เราส่งลิงก์มัลแวร์ไปให้เพื่อนคนอื่นๆ ต่อไปเป็นทอดๆ เหมือนการแพร่เชื้อไวรัสในซีรีส์ที่ลามจากความแค้นของคนหนึ่งไปสู่อีกคนหนึ่งอย่างไม่มีที่สิ้นสุด จนสุดท้ายระบบชีวิตของเราก็พังทลายลงเพราะเราไปมอบอำนาจให้แอปหรือคนแปลกหน้ามากเกินไป
แล้วเราจะป้องกันตัวเองจากแอปหลอนในโลกความจริงได้อย่างไร? สิ่งแรกที่สำคัญที่สุดคือการมี “สติ” และความขี้ระแวงที่พอเหมาะ เราต้องเลิกติดตั้งแอปที่อยู่นอก Store ทางการ (Sideloading) และต้องหัด “เอ๊ะ” ทุกครั้งที่แอปขอสิทธิ์การเข้าถึงที่ไม่เกี่ยวข้องกับหน้าที่ของมัน เช่น แอปแต่งรูปทำไมต้องขอเข้าถึงรายชื่อติดต่อหรือตำแหน่งที่อยู่ตลอดเวลา? นอกจากนี้ การตั้งค่าความเป็นส่วนตัวและการใช้ระบบยืนยันตัวตนหลายชั้น (Multi-Factor Authentication หรือ MFA) ก็เปรียบเสมือนเครื่องรางป้องกันแอปสั่งตายได้เป็นอย่างดี เพราะต่อให้แอปจะพยายามบันดาลพร (แฮก) เราแค่ไหน แต่ถ้าเรามีเกราะป้องกันที่แน่นหนาและไม่ยอมมอบข้อมูลสำคัญให้ใครง่ายๆ พรเหล่านั้นก็ทำงานไม่ได้ผล
แต่ถ้าสมมติว่าคุณเผลอกดแอปหลอนพวกนี้ไปแล้ว และเริ่มรู้สึกว่าชีวิตไม่ปกติ มีเงินหาย มีคนทักมาข่มขู่ หรือมือถือทำงานช้าผิดปกติเหมือนมีใครแอบรันอะไรอยู่หลังบ้าน การรับมือที่รวดเร็วคือทางรอดเดียว คุณต้องรีบตัดการเชื่อมต่ออินเทอร์เน็ตทันทีเพื่อหยุดการส่งข้อมูลออกไปข้างนอก แล้วทำการล้างเครื่อง (Factory Reset) เพื่อกำจัดมัลแวร์ให้สิ้นซาก พร้อมทั้งรีบเปลี่ยนรหัสผ่านสำคัญทุกอย่างผ่านอุปกรณ์เครื่องอื่นที่ปลอดภัยกว่า ในโลกของซีรีส์ กีรีโก อาจจะลงเอยด้วยโศกนาฏกรรมที่แก้ไขไม่ได้ แต่ในโลกไอทีถ้าเราไหวตัวทันและมีวินัยในการป้องกัน ความปรารถนาของมิจฉาชีพที่จะทำลายเราก็จะกลายเป็นเพียงแค่ความฝันที่ไม่มีวันเป็นจริง ที่ Avery ITTech เราอยากให้ทุกคนสนุกกับเทคโนโลยีโดยที่ไม่ต้องแลกด้วยชีวิตหรือความเป็นส่วนตัว เพราะพรที่ดีที่สุดคือการที่เราสามารถควบคุมชีวิตดิจิทัลของเราได้ด้วยตัวเอง 100%
#AveryITTech #เรื่องITอยู่รอบๆตัวคุณ #IfWishesCouldKill #แอปหลอนพรสั่งตาย #ภัยไซเบอร์ #CyberAwareness #เตือนภัยออนไลน์ #NetfixTH #ความปลอดภัยทางไอที #SeriesReview