ยอมรับมาเถอะว่าตอนนี้ใครๆ ก็ใช้ AI ช่วยทำงานกันทั้งนั้น ไม่ว่าจะให้มันช่วยร่างอีเมล สรุปการประชุม หรือแม้แต่เขียนโค้ดโปรแกรม เพราะมันช่วยประหยัดเวลาชีวิตไปได้มหาศาล แต่ความล้ำที่ดูเหมือนจะเป็นพรจากสวรรค์นี้ กำลังกลายเป็น “ระเบิดเวลา” ลูกใหม่สำหรับชาว SMEs และ Startup ถ้าเราเผลอไผลใช้งานแบบไม่มีสติ สิ่งที่น่ากลัวที่สุดไม่ใช่ AI จะครองโลกนะ แต่คือการที่ข้อมูลส่วนบุคคลของลูกค้า หรือความลับสุดยอดของบริษัท รั่วไหลเข้าไปอยู่ใน “สมองกลสาธารณะ” แล้วถูกนำไปประมวลผลต่อจนเราควบคุมไม่ได้ ซึ่งนั่นหมายถึงการก้าวขาเข้าคุกไปข้างหนึ่งในข้อหาละเมิด PDPA โดยที่เราไม่ได้ตั้งใจเลยด้วยซ้ำ
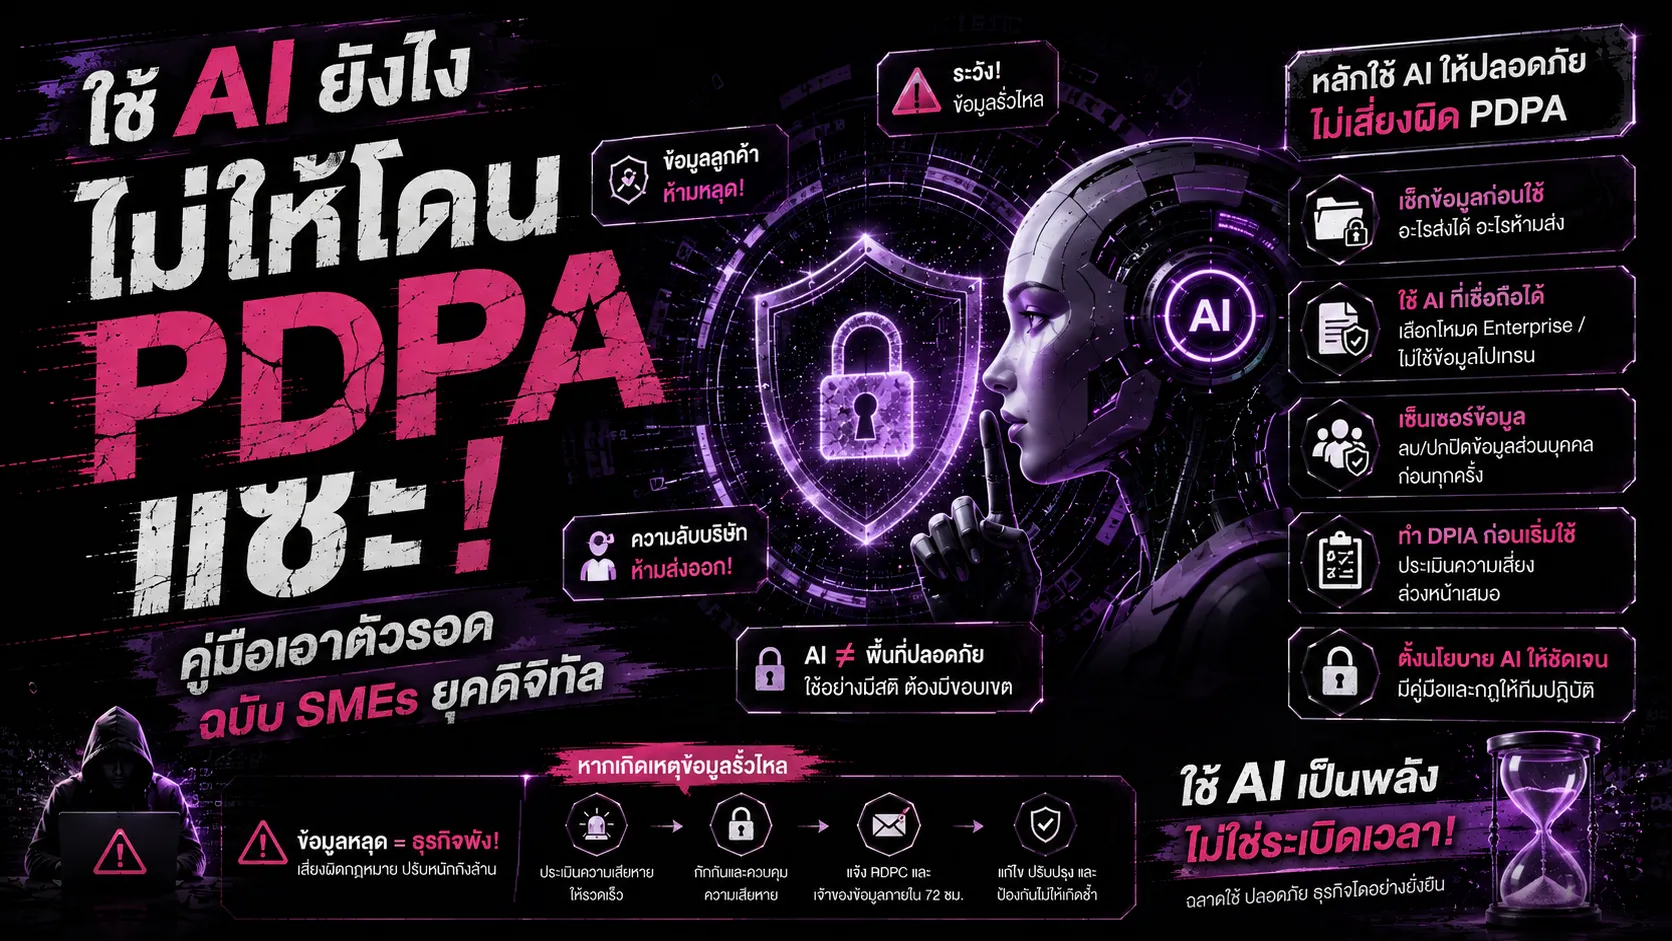
ลองจินตนาการดูนะว่า ถ้าพนักงานฝ่ายบุคคลเอาประวัติพนักงานทั้งบริษัทไปโยนใส่ AI เพื่อให้ช่วยวิเคราะห์ฐานเงินเดือน หรือฝ่ายขายเอาข้อมูลความสนใจของลูกค้าไปให้ AI ช่วยคิดสคริปต์ปิดการขาย ข้อมูลเหล่านั้นอาจถูกระบบ AI นำไป “เรียนรู้” (Training) ต่อ และวันดีคืนดีถ้ามีใครสักคนในอีกซีกโลกถามคำถามที่เกี่ยวข้อง ข้อมูลลับของเราก็อาจจะหลุดออกไปดื้อๆ นี่คือจุดเริ่มต้นของฝันร้ายทางกฎหมายที่ SMEs ต้องเจอ ดังนั้นการมี AI Governance หรือธรรมาภิบาลในการใช้ AI จึงไม่ใช่เรื่องไกลตัวอีกต่อไป แต่มันคือการตั้ง “กฎเหล็ก” ในบ้านว่าเราจะเล่นกับไฟตัวนี้ยังไงไม่ให้ลามไหม้บริษัท เริ่มจากการคัดเกรดข้อมูลก่อนเลยว่าอะไรที่ส่งให้ AI ช่วยคิดได้ และอะไรที่ต้อง “ห้ามหลุด” ออกไปจากเครื่องเราเด็ดขาด
การป้องกันที่ดีที่สุดคือการทำ Data Privacy Impact Assessment (DPIA) หรือการประเมินผลกระทบด้านความเป็นส่วนตัวแบบฉบับย่อ อย่าเพิ่งตกใจกับชื่อภาษาอังกฤษยากๆ นะ เพราะจริงๆ มันคือการมานั่งจับเข่าคุยกันว่า “ถ้าเราใช้ AI ตัวนี้ มันจะไปแตะข้อมูลใครบ้าง?” และ “ถ้ามันหลุดไปจะซวยแค่ไหน?” การทำแบบนี้จะช่วยให้เราเห็นช่องโหว่ก่อนที่มันจะเกิดปัญหาจริงๆ เช่น การเลือกใช้ AI ในโหมด Enterprise ที่มีสัญญารับรองว่าจะไม่เอาข้อมูลเราไปเทรนต่อ หรือการสอนให้ทีมรู้จักการ “เซ็นเซอร์” ข้อมูลส่วนตัวออกไปก่อนจะกดส่งให้บอท การมีคู่มือการใช้ AI (AI Policy) สั้นๆ เข้าใจง่ายที่พนักงานทุกคนต้องอ่าน จะเป็นเกราะป้องกันชั้นดีที่ช่วยลดความเสี่ยงได้ตั้งแต่ต้นทาง
แต่ถ้าวันหนึ่งเกิดเหตุไม่คาดฝัน ข้อมูลดันรั่วไหลผ่าน AI ไปแล้วจริงๆ สิ่งที่ SMEs ต้องทำคือห้ามปิดบังเด็ดขาด การรับมือเมื่อเกิดเหตุตามกฎหมาย PDPA คือคุณต้องรีบประเมินความรุนแรงและแจ้งเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (PDPC) รวมถึงเจ้าของข้อมูลภายใน 72 ชั่วโมงหากมีความเสี่ยงสูง การยอมรับและรีบแก้ไขจะช่วยบรรเทาโทษหนักให้กลายเป็นเบาได้ดีกว่าการนิ่งเฉย ดังนั้นการเตรียม “แผนเผชิญเหตุ” ไว้ล่วงหน้าจึงสำคัญมาก ไม่ว่าจะเป็นการกู้คืนข้อมูล (ถ้าทำได้) หรือการชี้แจงกับผู้ได้รับผลกระทบอย่างตรงไปตรงมาเพื่อให้เห็นถึงความรับผิดชอบของบริษัท
สุดท้ายแล้วที่ Avery ITTech เราอยากให้ทุกคนมองว่า AI คือเพื่อนร่วมงานที่เก่งมากแต่ต้องมีขอบเขต การใช้เทคโนโลยีที่ทันสมัยควบคู่ไปกับการรักษาความลับของลูกค้าตามกฎ PDPA ไม่ใช่เรื่องยากเกินไปสำหรับ SMEs ถ้าเราเริ่มจากการสร้างความเข้าใจที่ถูกต้องในทีม การเปลี่ยน AI จากความเสี่ยงให้กลายเป็นพลังขับเคลื่อนธุรกิจที่ยั่งยืน เริ่มต้นได้ง่ายๆ แค่เราใส่ใจเรื่องความเป็นส่วนตัวให้เท่ากับความเร็วในการทำงาน เพราะความน่าเชื่อถือคือสินทรัพย์ที่มีค่าที่สุดในโลกธุรกิจปัจจุบัน และเราจะอยู่เคียงข้างคุณเพื่อพิสูจน์ว่า SMEs ไทยก็ทำเรื่องมาตรฐานโลกได้ไม่แพ้ใคร…..เพราะเรื่องITอยู่รอบๆตัวคุณ
#AveryITTech #เรื่องITอยู่รอบๆตัวคุณ #AIGovernance #PDPA #SMEInnovation #DataPrivacy #AITips #ความลับบริษัท #เทคโนโลยีกับกฎหมาย