มนุษย์ออฟฟิศยุคนี้หลังขดหลังแข็ง เจองานรุมเร้าจนสมองล้า หลายคนเลยต้องหันไปพึ่งดนตรีบำบัด เปิดเพลงคลื่นความถี่ต่ำ หรือฟังเสียงฝนตกเพื่อกล่อมเกลาจิตใจให้สงบลงก่อนเริ่มลุยงานต่อ แต่ในมุมมองของความปลอดภัยทางไซเบอร์จาก Avery ITTech เราอยากบอกว่า ต่อให้ดนตรีบำบัดจะช่วยลดความเครียดของคุณได้ดีแค่ไหน ก็สู้การ “บำบัดพฤติกรรมสุดเสี่ยง” ของตัวเราเองในที่ทำงานไม่ได้เลย เพราะในโลกเทคโนโลยีปี 2026 ภัยคุกคามที่น่ากลัวและสร้างความเสียหายให้องค์กรมากที่สุด ไม่ใช่ซอฟต์แวร์แฮกขั้นล้ำลึกที่มาจากนอกโลก แต่คือสิ่งที่เราเรียกว่า Insider Threat หรือภัยจากคนใน ซึ่งส่วนใหญ่ไม่ได้เกิดจากความแค้นหรือความตั้งใจร้ายหรอกนะ แต่มันเกิดจาก “ความเคยชินและความมักง่าย” ในชีวิตประจำวันของเรานี่แหละ ที่เผลอเปิดประตูต้อนรับแฮกเกอร์เข้ามาหยิบเงินในกระเป๋าบริษัทไปดื้อๆ
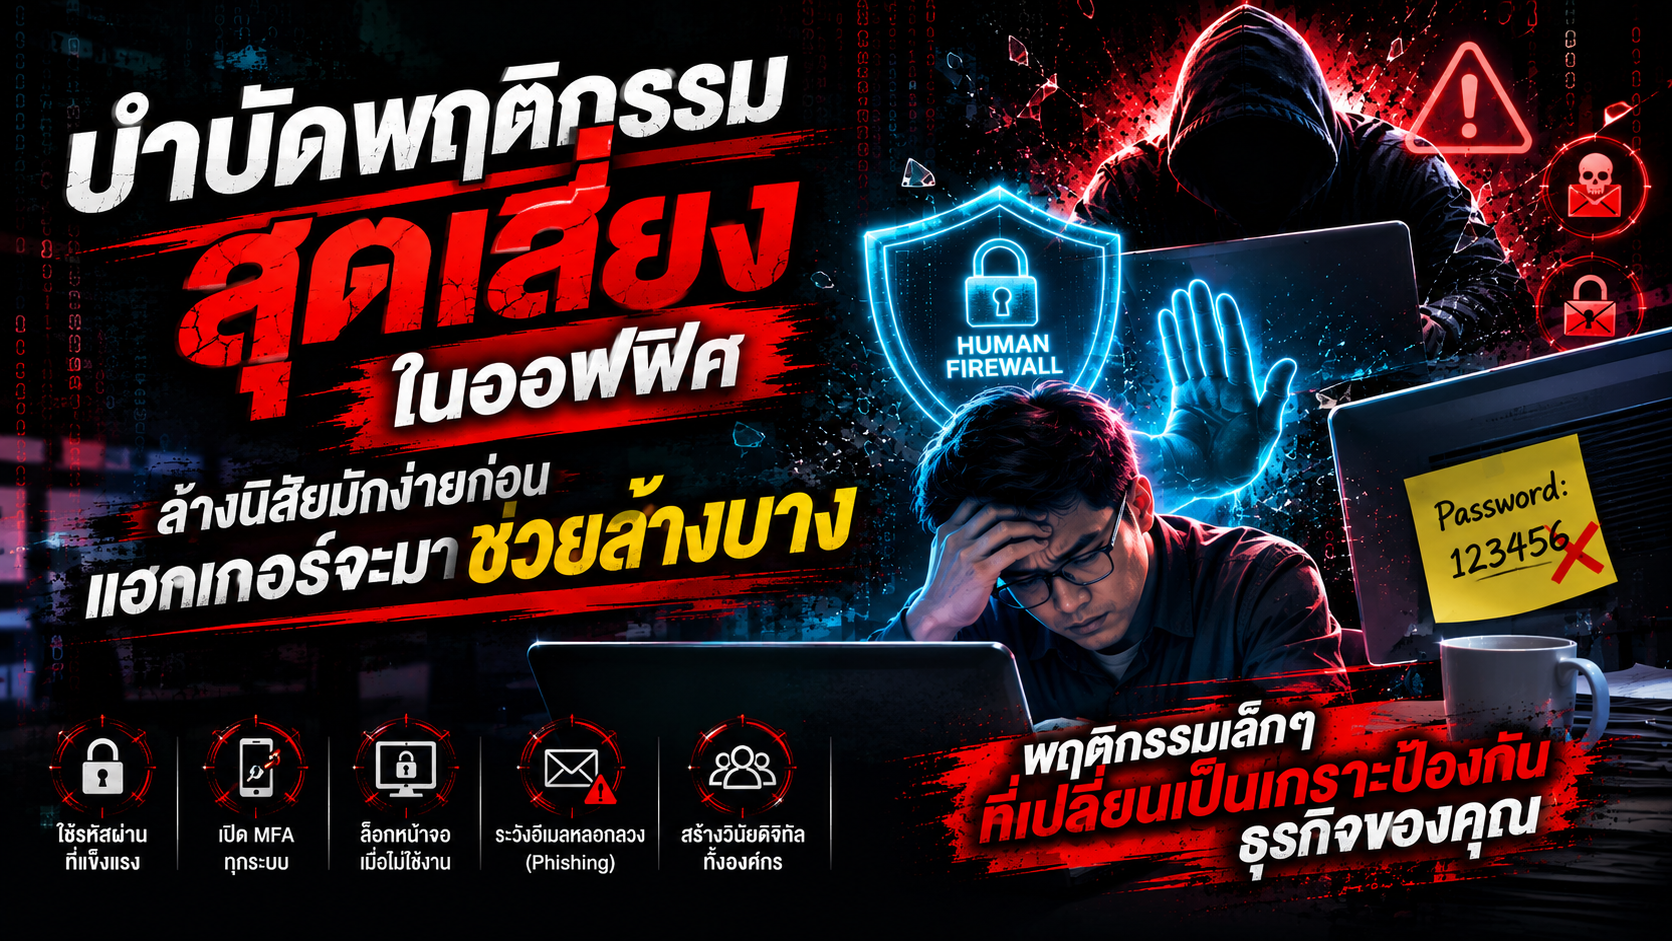
ถ้าเราลองมาวิเคราะห์พฤติกรรมสุดคลาสสิกในออฟฟิศที่เห็นจนชินตาแต่เป็นยาพิษทางไซเบอร์ เรื่องแรกที่ต้องโดนจับบำบัดด่วนคือ Password Hygiene หรือสุขอนามัยในการตั้งและใช้รหัสผ่าน ลองก้มมองดูรอบๆ โต๊ะทำงานของคุณตอนนี้ดูสิ มีใครแอบเขียนรหัสผ่านเข้าระบบแปะโพสต์อิทสีเหลืองไว้หน้าจอคอมพิวเตอร์ หรือซ่อนไว้ใต้คีย์บอร์ดบ้างไหม? หรือบางทีมารยาทงามจัด แต่อนามัยต่ำ นำรหัสผ่านเดียวไปใช้ในทุกแอปพลิเคชัน ตั้งแต่รหัสอีเมลบริษัท รหัสเข้าหน้าบ้านผู้ดูแลระบบ ไปจนถึงรหัสแอปสั่งอาหารส่วนตัว แถมยังใจดีแชร์รหัสผ่านกองกลางของแผนกส่งต่อกันในกรุ๊ปไลน์สาธารณะ พฤติกรรมเหล่านี้นี่แหละที่เป็นสะพานทอดให้มิจฉาชีพเดินเนียนๆ เข้ามาสวมรอย นอกจากเรื่องรหัสผ่านแล้ว นิสัย “ละสายตาแต่ไม่ล็อกจอ” ก็น่ากลัวไม่แพ้กัน หลายคนชอบลุกไปเข้าห้องน้ำ ไปชงกาแฟ หรือเดินไปเมาท์มอยกับเพื่อนโต๊ะข้างๆ โดยปล่อยให้หน้าจอคอมพิวเตอร์เปิดค้างไว้ ลองคิดดูว่าถ้ามีผู้ไม่หวังดี หรือแม้กระทั่งพนักงานเอาต์ซอร์สที่เดินผ่านไปมา แอบมาเสียบแฟลชไดรฟ์ของขวัญที่ได้มาฟรีแต่แฝงมัลแวร์ หรือแอบส่งอีเมลสั่งงานปลอมในชื่อของคุณ ความบรรลัยจะตกอยู่ที่ใครถ้าไม่ใช่ตัวคุณเอง
การป้องกันเพื่อตัดวงจรพฤติกรรมเสี่ยงเหล่านี้ สิ่งสำคัญที่สุดคือการปรับ Mindset และเปลี่ยนนิสัยการทำงานให้ปลอดภัยขึ้นจนเป็นอัตโนมัติ เริ่มง่ายๆ ด้วยการท่องจำคีย์ลัดเปลี่ยนชีวิตอย่าง Windows + L (หรือ Command + Control + Q สำหรับชาว Mac) ทุกครั้งที่ก้นลอยจากเก้าอี้ ต้องล็อกหน้าจอให้เป็นนิสัยเหมือนกับการล็อกรถยนต์ส่วนตัว สำหรับเรื่องรหัสผ่าน ต้องเลิกใช้รหัสผ่านง่ายๆ ประเภทวันเกิด เบอร์โทร หรือ 123456 แล้วหันมาใช้ระบบ Password Manager ระดับองค์กรในการช่วยจำรหัสที่ซับซ้อน และเปิดใช้งานการยืนยันตัวตนหลายชั้น (MFA) ทุกระบบที่ทำได้ นอกเหนือจากตัวพนักงานแล้ว ฝ่ายบริหารหรือเจ้าของธุรกิจ SME เองก็ต้องติดตั้งระบบตรวจสอบพฤติกรรมที่ผิดปกติเบื้องหลัง (User Behavior Analytics) ไว้ด้วย เพื่อคอยตรวจจับว่ามีการล็อกอินแปลกๆ ตอนตีสาม หรือมีการดาวน์โหลดไฟล์สำคัญจำนวนมากออกไปจากเครื่องพนักงานคนไหนแบบผิดปกติหรือไม่ จะได้รู้ตัวและระงับเหตุได้ทันท่วงทีก่อนข้อมูลจะถูกส่งออกไปขายในตลาดมืด
แต่ก็นั่นแหละ คนเราทำงานเหนื่อยๆ มันก็ต้องมีจังหวะเบลอหรือพลาดกันได้ วันดีคืนดีพนักงานในทีมอาจจะเผลอทำรหัสผ่านหลุด หรือปล่อยให้คนนอกเข้ามาใช้เครื่องจนเกิดเหตุการณ์ระบบโดนแฮกหรือข้อมูลรั่วไหลขึ้นมาจริงๆ การรับมือเมื่อเกิดเหตุฉุกเฉินที่ Avery ITTech เน้นย้ำเสมอคือ “ความโปร่งใสและสปีดในการตัดตอน” พนักงานที่รู้ตัวว่าพลาดต้องรีบรายงานฝ่ายไอทีทันทีโดยไม่ต้องกลัวว่าจะโดนหักเงินเดือน เพราะยิ่งบอกเร็วเท่าไหร่ ทีมเทคนิคจะยิ่งสามารถเข้าไปบล็อกบัญชีใช้งาน (Account) นั้นในระบบคลาวด์ส่วนกลางได้เร็วเท่านั้น พร้อมสั่งตัดการเชื่อมต่อเครือข่ายของเครื่องเจ้าปัญหา และสั่งล้างสิทธิ์เข้าถึงทั้งหมดทันที จากนั้นจึงทำการตรวจสอบบันทึกกิจกรรมย้อนหลัง (Audit Log) ว่าแฮกเกอร์แอบขยับขยายพื้นที่ไปฝังตัวตรงไหนเพิ่มไหม ก่อนจะเริ่มกระบวนการรีเซ็ตรหัสผ่านใหม่แบบยกแผงและกู้คืนระบบจากแบ็กอัปที่ปลอดภัย
สุดท้ายนี้ การบำบัดพฤติกรรมไซเบอร์ในออฟฟิศไม่ใช่เรื่องของการจับผิดหรือสร้างความตึงเครียดให้กับการทำงาน แต่มันคือการสร้าง “วินัยดิจิทัล” ที่จะช่วยปกป้องทั้งตัวพนักงานและองค์กรให้รอดพ้นจากภัยร้ายยุคใหม่ การสร้างพฤติกรรม Password Hygiene ที่ดีและการตระหนักรู้เรื่อง Insider Threat จะกลายเป็นวัฒนธรรมองค์กรที่แข็งแกร่ง ซึ่งทำหน้าที่เป็น Firewall มนุษย์ที่ซอฟต์แวร์ราคาแพงแค่ไหนก็สร้างให้ไม่ได้ เพราะฉะนั้น ก่อนจะกดเปิดดนตรีบำบัดในวันทำงานครั้งต่อไป ลองหันมาเช็กโพสต์อิทหน้าจอคอมฯ แล้วกดปุ่มล็อกหน้าจอก่อนลุกเดินไปห้องน้ำดูก่อนนะ เริ่มต้นเปลี่ยนพฤติกรรมเล็กๆ ตั้งแต่วันนี้ เพื่อให้ธุรกิจของคุณปลอดภัยและนำหน้าคู่แข่งไปได้อย่างมั่นคงและยั่งยืน…..เพราะเรื่องITอยู่รอบๆตัวคุณ
#AveryITTech #InsiderThreat #PasswordHygiene #MFA #CyberSecuritySME