เคยรู้สึกไหมว่าพอออฟฟิศเราย้ายไปทำงานบนคลาวด์ อะไรๆ มันก็ดูง่ายไปหมด จะกดแชร์ไฟล์ดูข้อมูลจากที่ไหนก็ได้แค่มีอินเทอร์เน็ต แต่ความง่ายระดับพลิกฝ่ามือนี้แหละที่ทำเอาคนทำธุรกิจนอนกุมขมับมานักต้อนัก เพราะในโลกดิจิทัลปี 2026 การที่ทุกคนเข้าถึงทุกอย่างได้จากทุกที่ แปลว่าขอบเขตหน้าต่างบ้านของเรามันกว้างขึ้นเป็นกอง และสิ่งที่น่ากลัวที่สุดไม่ใช่การที่ระบบคลาวด์ของเจ้าดังๆ จะล่มหรือพังหรอก แต่คือการที่เราดูแล “กุญแจ” และ “บัตรผ่าน” ของคนในออฟฟิศไม่ดีพอ จนกลายเป็นการเปิดช่องให้มิจฉาชีพเดินเนียนๆ เข้ามาสวมรอยเป็นพนักงานคนหนึ่ง แล้วยกเค้าฐานข้อมูลบริษัทไปดื้อๆ นี่จึงเป็นเหตุผลที่ระบบหลังบ้านที่เรียกว่า Identity & Access Management (IAM) หรือการบริหารจัดการตัวตนและสิทธิ์การเข้าถึง กลายมาเป็นหัวใจสำคัญขั้นสุดที่ทุกองค์กรต้องเซ็ตให้เป๊ะตั้งแต่วันแรก ถ้าเปรียบระบบคลาวด์เป็นคลับสุดหรูที่รวมความลับทางธุรกิจของคุณไว้ IAM ก็คือการ์ดหน้าประตูและผู้คุมกฎภายในงานที่จะคอยเช็กว่าใครเป็นใคร มีบัตรเชิญไหม และเข้ามาแล้วได้รับอนุญาตให้เดินไปโซนไหนได้บ้าง ไม่ใช่ว่าปล่อยให้ทุกคนเดินเข้าห้องวีไอพีไปหยิบแชมเปญราคาแพงมาดื่มได้ตามใจชอบ
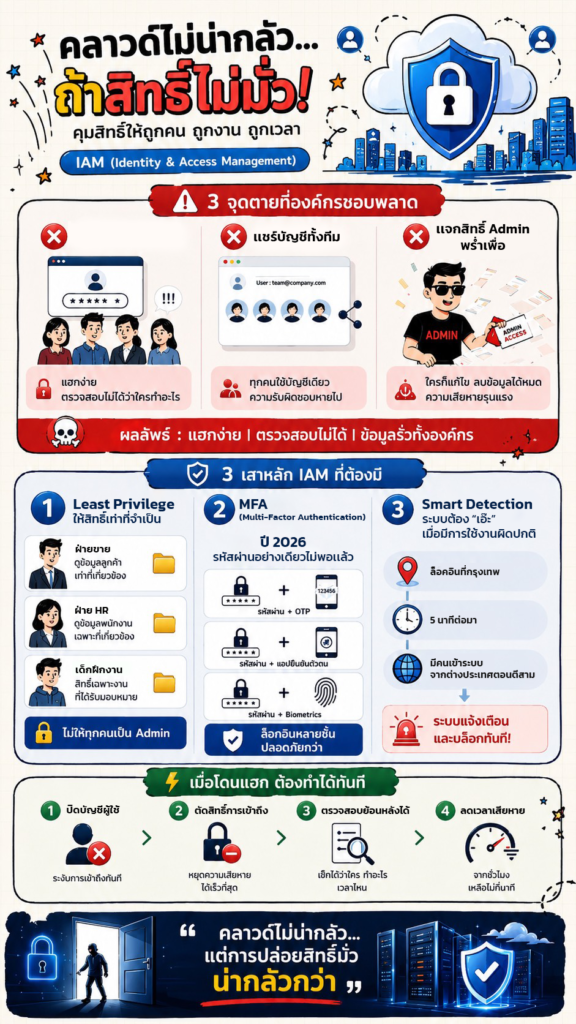
ถ้าเราลองมาวิเคราะห์พฤติกรรมการใช้งานในออฟฟิศส่วนใหญ่ จุดตายมักจะเริ่มจากความมักง่ายและคำว่า “หยวนๆ” กันในทีม เช่น การสมัครบัญชีใช้งานร่วมกันตัวเดียวแล้วแชร์รหัสผ่านกันในกลุ่มไลน์เพื่อให้ทุกคนเข้าไปอัปเดตงานได้สะดวก หรือการที่ฝ่ายไอทีขี้เกียจมานั่งกดยืนยันสิทธิ์เวลาพนักงานย้ายแผนก เลยตัดปัญหาด้วยการแจกสิทธิ์ระดับแอดมินสูงสุด (Global Admin) ให้กับทุกคนไปเลยแบบเหมาเข่ง การทำแบบนี้บอกเลยว่าอันตรายแบบตะโกน เพราะถ้าบัญชีใดบัญชีหนึ่งหลุดไปอยู่ในมือแฮกเกอร์ ไม่ว่าจะด้วยมุกดักรหัสหรือพนักงานเผลอไปกดลิงก์ฟิชชิ่ง เท่ากับว่าคนร้ายจะได้สิทธิ์ในการควบคุมคลาวด์ทั้งระบบทันที เขาสามารถสั่งลบฐานข้อมูลทิ้ง ดึงข้อมูลลูกค้าไปขาย หรือแม้กระทั่งล็อกระบบเพื่อเรียกค่าไถ่ได้ในคลิกเดียว ดังนั้น ปราการด่านแรกในการป้องกันที่ถูกหลักและได้มาตรฐานที่สุดคือการใช้หลักการที่เรียกว่า “ให้สิทธิ์เท่าที่จำเป็นต้องใช้” (Least Privilege) พนักงานบัญชีดูได้แค่เรื่องตัวเลข ฝ่ายขายดูได้แค่มาร์เก็ตติ้ง ไม่มีใครควรมีสิทธิ์เข้าถึงข้อมูลของแผนกอื่นหากไม่จำเป็น และที่สำคัญต้องห้ามใช้บัญชีร่วมกันเด็ดขาด ทุกคนต้องมีตัวตน (Identity) ที่ระบุได้ชัดเจน เพื่อที่เวลาเกิดอะไรขึ้น ระบบจะสามารถตรวจสอบย้อนหลัง (Audit Log) ได้ว่าการกระทำนั้นๆ มาจากใครกันแน่
นอกจากนี้ การป้องกันในยุคนี้จะพึ่งพาแค่รหัสผ่านตัวอักษรธรรมดาๆ ไม่ได้อีกแล้ว เพราะแฮกเกอร์มีเครื่องมือเจาะรหัสที่ฉลาดและเร็วมาก สิ่งที่องค์กรต้องทำเป็นภาคบังคับคือการเปิดใช้ระบบยืนยันตัวตนหลายชั้น (Multi-factor Authentication หรือ MFA) ซึ่งถ้าให้ล้ำและปลอดภัยขึ้นไปอีกตามแนวคิด Zero Trust ควรเลือกใช้แบบที่เช็กบริบทและสภาพแวดล้อมด้วย (Conditional Access) เช่น ถ้าระบบตรวจเจอว่าพนักงานคนเดิมที่เพิ่งล็อกอินอยู่ที่กรุงเทพฯ เมื่อห้านาทีก่อน แต่จู่ๆ มีการกดล็อกอินด้วยบัญชีเดียวกันมาจากต่างประเทศ หรือมีการพยายามเข้าถึงฐานข้อมูลลับตอนตีสามจากอุปกรณ์แปลกๆที่ไม่ใช่คอมพิวเตอร์ออฟฟิศ ระบบ IAM ที่ฉลาดจะเปิดโหมดระวังภัยทันที โดยการบล็อกการเข้าถึงนั้นไว้ก่อนแล้วส่งสัญญาณเตือนให้เจ้าตัวหรือฝ่ายไอทีเข้ามาตรวจสอบ
การวางระบบที่รัดกุมแบบนี้จะช่วยสกัดรอยรั่วจากการสวมรอยได้แทบจะร้อยเปอร์เซ็นต์ ต่อให้แฮกเกอร์จะรู้รหัสผ่านของคุณไป เขาก็ไม่มีทางมุดผ่านกำแพงชั้นที่สองและสามเข้ามาได้อยู่ดี
แต่ถ้าถามว่าในอนาคตถ้ามันเกิดเหตุสุดวิสัย บัญชีพนักงานระดับสูงโดนแฮกและระบบเริ่มโดนป่วนไปแล้วจริงๆ เราจะรับมือยังไงให้เจ็บตัวน้อยที่สุด? สิ่งแรกคือกระบวนการตัดตอนที่รวดเร็ว (Revoke & Isolate) ทีมไอทีต้องมีสิทธิ์สั่งระงับบัญชี (Suspend) และดึงสิทธิ์การเข้าถึงทั้งหมดของยูสเซอร์นั้นกลับคืนมาทันทีในระบบส่วนกลาง เพื่อหยุดยั้งไม่ให้คนร้ายขยายขอบเขตการโจมตีไปยังส่วนอื่นๆ ของคลาวด์ จากนั้นให้เปิดดูบันทึกกิจกรรมหลังบ้านทันทีว่าแฮกเกอร์แอบไปกดสร้างบัญชีสำรองทิ้งไว้ไหม หรือแอบตั้งค่าส่งต่อข้อมูลออกไปข้างนอกหรือเปล่า เมื่อล้างร่องรอยจนสะอาดแล้ว จึงค่อยเปิดระบบกู้คืนข้อมูลจากคลาวด์แบกอัปที่ปลอดภัยลงมาใช้งานแทน การรับมือที่นิ่งและมีระบบแบบนี้จะช่วยเซฟธุรกิจไม่ให้เกิดอาการระบบล่มยาวนานจนเสียลูกค้า
สุดท้ายนี้ ที่ Avery ITTech เราอยากให้ทุกคนเข้าใจตรงกันว่า การจัดระเบียบสิทธิ์ IAM บนระบบคลาวด์ไม่ใช่การสร้างความยุ่งยากหรือแสดงความไม่ไว้ใจคนในทีม แต่มันคือการสร้าง “เกราะป้องกันขั้นสูงสุด” ที่จะช่วยให้ทุกคนทำงานได้อย่างสบายใจและปลอดภัยตามกฎหมายไซเบอร์ การลงทุนเวลามาเซ็ตระบบสิทธิ์ให้เป๊ะและเลือกใช้เครื่องมือคุมตัวตนที่มีมาตรฐานตั้งแต่วันนี้ คือการสร้างความน่าเชื่อถือที่จับต้องได้ให้กับองค์กรของคุณ ทำให้ลูกค้าและพาร์ตเนอร์มั่นใจว่าข้อมูลของเขาที่อยู่บนคลาวด์ของคุณจะได้รับการดูแลอย่างดีที่สุด มาร่วมเปลี่ยนระบบคลาวด์ที่เคยหละหลวมให้กลายเป็นป้อมปราการดิจิทัลที่แข็งแกร่งและปลอดภัยไปพร้อมกับเราเถอะ
#AveryITTech #CloudIAM #จัดการสิทธิ์ไอที #คุมระบบคลาวด์ #MFA #ZeroTrust2026 #ความปลอดภัยทางไซเบอร์ #SMECloudSafety